개인정보보호위원회, 신고서와 홈페이지 안내문 항목 상이… 2차 피해 우려 커져
국회 정무위원회 소속 김형연 의원 "피해 확산 차단 목적의 유출 통지 취지 훼손"
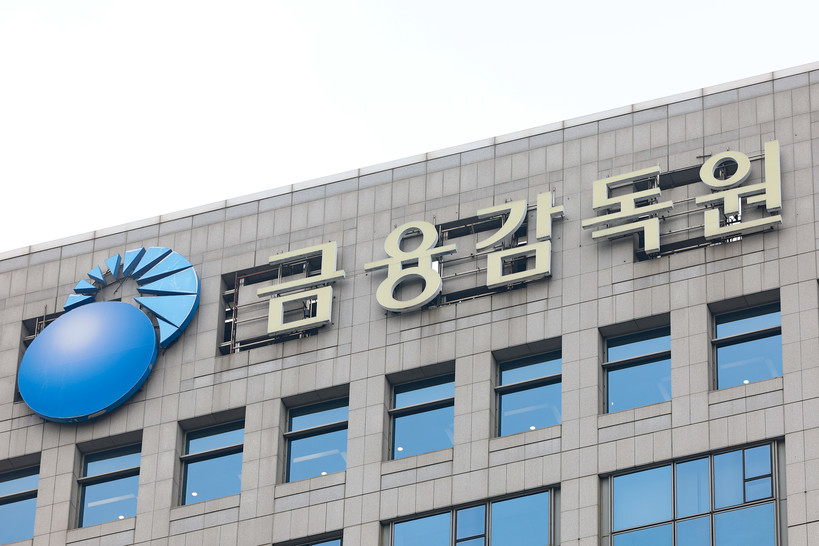 |
| ▲ 금융감독원. (사진=newsis) |
예가람저축은행이 개인정보보호위원회에 신고한 고객정보 유출 항목과 홈페이지를 통해 고객에게 안내한 항목이 서로 다른 것으로 나타났다. 주민등록번호와 계좌번호 등 주요 개인정보가 고객 안내문에서 빠졌다는 지적이 제기되면서 유출 사실 통지의 적정성이 쟁점으로 떠올랐다.
국회 정무위원회 소속 김형연 조국혁신당 의원은 지난 9일 개인정보보호위원회로부터 제출받은 예가람저축은행의 ‘개인정보 유출사고 신고서’를 확인한 결과, 주민등록번호와 계좌번호 등을 포함한 고객정보 5만 24건이 유출된 것으로 신고됐다고 밝혔다.
김 의원이 공개한 자료에 따르면 예가람저축은행이 개인정보보호위원회에 신고한 유출 항목은 성명·전화번호·계좌번호·주소·주민등록번호 등이다. 그러나 은행 홈페이지에 게시된 ‘개인정보 유출 사실 통지 안내 및 사과문’에는 성명·생년월일·연락처만 기재됐다.
금융감독원에 보고한 침해사고 내역에도 구체적인 유출 항목 없이 ‘개인(신용)정보 유출(확인중)’으로 표시된 것으로 전해졌다.
신고서에 기재된 유출 경위는 홈페이지 시스템의 웹 취약점(웹셸)과 메모리 덤프다. 웹셸은 공격자가 서버를 원격으로 조종하는 데 사용하는 프로그램이다.
김 의원은 “개인정보보호법이 유출 사실을 지체 없이 알리도록 한 것은 피해 확산을 선제적으로 차단하기 위한 조치”라며 “주민등록번호와 계좌번호, 주소의 유출 사실을 정부에 신고해 놓고도 고객 안내문에서 이를 빠뜨린 것은 매우 유감”이라고 지적했다.
이어 “정부는 주민등록번호 암호화 여부 등 필요한 안전조치가 제대로 이뤄졌는지 확인하고, 2차 피해를 막을 대책을 꼼꼼히 챙겨야 한다”고 말했다.
일요주간 / 김완재 기자 ilyoweekly@daum.net
'시민과 공감하는 언론 일요주간에 제보하시면 뉴스가 됩니다'
▷ [전화] 02–862-1888
▷ [메일] ilyoweekly@daum.net
[ⓒ 일요주간. 무단전재-재배포 금지]